
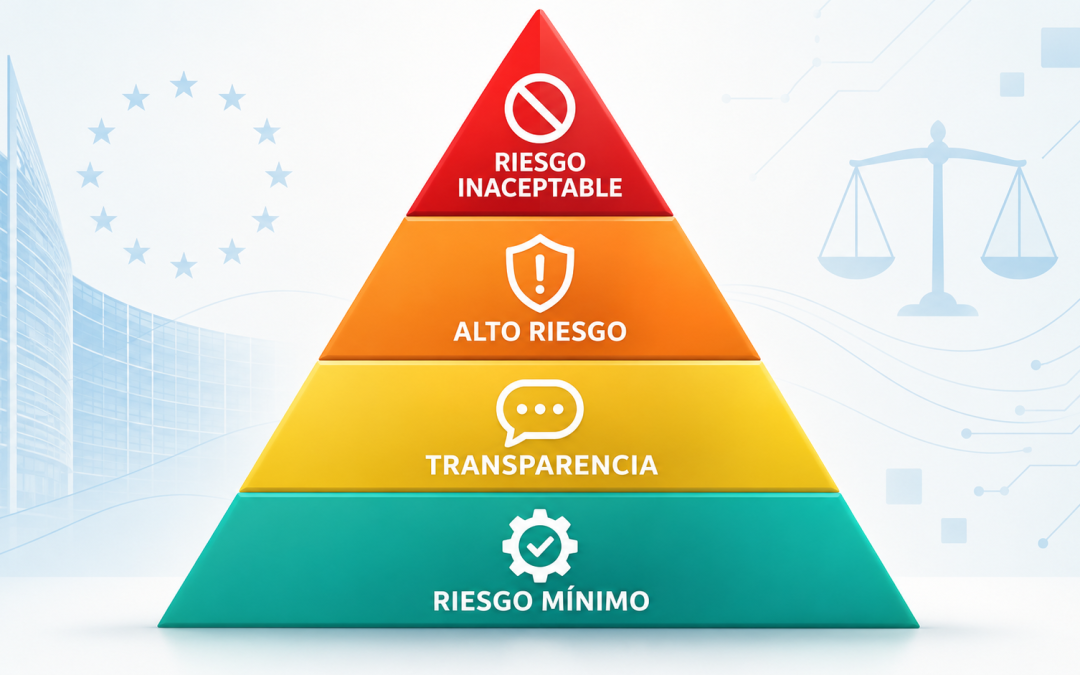
El AI Act —Reglamento (UE) 2024/1689— regula el desarrollo, comercialización y uso de la inteligencia artificial en la Unión Europea.
Su principio es sencillo: cuanto mayor sea el impacto sobre las personas, mayores serán las obligaciones y controles.
El riesgo depende principalmente de la finalidad, el contexto y las consecuencias del uso, no solo de la herramienta. Un mismo sistema puede servir para resumir documentos o evaluar candidatos, con riesgos jurídicos muy distintos.
🔴 Riesgo inaceptable: usos prohibidos
El artículo 5 prohíbe determinadas prácticas contrarias a los derechos fundamentales, la seguridad o los valores de la Unión Europea, entre ellas:
- Técnicas subliminales, manipulativas o engañosas perjudiciales.
- Explotación de vulnerabilidades.
- Determinadas formas de puntuación social.
- Inferencia de emociones en centros de trabajo y educativos, salvo excepciones limitadas.
- Ciertas categorizaciones biométricas sensibles.
- Creación indiscriminada de bases de datos de reconocimiento facial.
- Identificación biométrica remota en tiempo real en espacios públicos, salvo excepciones estrictas.
Ejemplo en una pequeña empresa
Una empresa utiliza cámaras y micrófonos para detectar si sus trabajadores están estresados o desmotivados y evaluar su rendimiento.
Resultado: rojo.
La inferencia de emociones de trabajadores está prohibida salvo excepciones concretas. La empresa debe detener el proyecto, documentarlo y someterlo a revisión jurídica.
Consulta las directrices de la Comisión Europea sobre prácticas prohibidas.
🟠 Alto riesgo: decisiones que afectan a las personas
Pueden ser de alto riesgo los sistemas utilizados en:
- Selección y gestión de trabajadores.
- Servicios esenciales, créditos y solvencia.
- Educación y formación.
- Determinados usos biométricos.
- Prestaciones y servicios públicos.
- Justicia y aplicación de la ley.
- Algunos productos regulados, como productos sanitarios.
No toda IA utilizada en estos ámbitos es automáticamente de alto riesgo. Hay que valorar su finalidad, contexto, influencia y consecuencias.
Ejemplo en una pequeña empresa
Una herramienta analiza currículums, puntúa candidatos y descarta automáticamente a quienes no alcanzan una puntuación.
Resultado: naranja.
Puede ser un sistema de alto riesgo porque influye directamente en el acceso al empleo. La supervisión humana debe ser efectiva: comprender el sistema, detectar errores y sesgos, y poder modificar o rechazar sus resultados.
Las obligaciones pueden incluir:
- Gestión de riesgos.
- Calidad y gobernanza de datos.
- Documentación y registros.
- Información a los usuarios.
- Supervisión humana.
- Exactitud y ciberseguridad.
- Evaluaciones de conformidad e impacto.
- Registro y coordinación con el RGPD cuando proceda.
Las obligaciones dependen también del papel de la empresa: proveedor, importador, distribuidor o responsable del despliegue.
Aunque exista un calendario transitorio, conviene inventariar y clasificar ya los usos de IA.
🟡 Riesgo sujeto a transparencia
El artículo 50 establece obligaciones para sistemas que interactúan con personas o generan contenido artificial, como:
- Chatbots.
- Reconocimiento de emociones.
- Categorización biométrica.
- Imágenes, audio, vídeo o texto generados.
- Deepfakes.
- Determinados contenidos informativos generados por IA.
La persona debe saber que interactúa con una IA o que el contenido ha sido generado o manipulado artificialmente.
Ejemplo en una pequeña empresa
Una empresa incorpora un chatbot para responder consultas de clientes.
Resultado: amarillo.
Debe informar claramente de que se trata de un sistema de IA, salvo que resulte evidente. Por ejemplo:
«Estás conversando con nuestro asistente virtual basado en inteligencia artificial. Puedes solicitar atención de una persona cuando lo necesites».
También debería permitir el traslado a una persona cuando el cliente lo solicite, exista una reclamación o la respuesta pueda afectar a sus derechos.
Consulta las directrices sobre transparencia del artículo 50.
🟢 Riesgo mínimo: uso permitido con controles básicos
Muchos usos cotidianos quedan fuera de las categorías anteriores, como:
- Filtros antispam.
- Productividad interna.
- Clasificación de documentos.
- Resúmenes y borradores.
- IA en videojuegos.
Ejemplo en una pequeña empresa
Una empresa utiliza IA para redactar correos, resumir reuniones o preparar ofertas, con revisión humana y sin introducir datos confidenciales innecesarios.
Resultado: verde.
Debe aplicar controles básicos:
- Usar herramientas autorizadas.
- Proteger datos confidenciales y personales.
- Revisar los resultados.
- Respetar la propiedad intelectual.
- Cumplir las políticas de seguridad.
- Formar a los trabajadores.
También siguen siendo aplicables el RGPD, la confidencialidad, la seguridad, la propiedad intelectual y las normas sectoriales.
Un mismo programa puede presentar distintos niveles de riesgo
La clasificación depende del uso:
- Redactar un correo: riesgo mínimo.
- Atender clientes con un chatbot: transparencia.
- Puntuar candidatos: posible alto riesgo.
- Inferir emociones de trabajadores: uso prohibido.
Cada caso debe registrarse por separado, indicando finalidad, datos, resultados, personas afectadas, influencia en decisiones y nivel de riesgo.
El Semáforo de Riesgo de IA
AMPYF propone cuatro preguntas para una primera clasificación. No sustituye a una evaluación jurídica completa.
1. ¿Realiza una práctica prohibida?
Si es así o existen dudas:
🔴 Rojo: detener y revisar.
2. ¿Puede ser de alto riesgo?
Debe comprobarse el artículo 6 y los anexos I y III, incluidas sus condiciones y exclusiones.
🟠 Naranja: evaluación reforzada.
3. ¿Interactúa con personas o genera contenido sujeto al artículo 50?
🟡 Amarillo: transparencia obligatoria.
4. ¿Queda fuera de los supuestos anteriores?
🟢 Verde: uso permitido con controles básicos.
La clasificación debe quedar documentada
El inventario debería incluir:
- Sistema y proveedor.
- Finalidad y usuarios.
- Datos y resultados.
- Personas afectadas.
- Influencia en decisiones.
- Riesgo asignado y justificación.
- Obligaciones y controles.
- Responsable y fecha de revisión.
Un playbook ligero de gobernanza en cinco pasos
1. Inventariar los usos de IA
Incluye herramientas contratadas, funciones integradas, aplicaciones usadas por trabajadores y sistemas de proveedores.
2. Clasificar cada caso de uso
Aplica el semáforo y documenta la conclusión. No basta con asignar un único color a una plataforma con usos distintos.
3. Definir herramientas y datos autorizados
Establece qué herramientas pueden utilizarse, para qué, qué datos pueden introducirse y quién aprueba nuevos usos. Esto reduce la IA en la sombra.
4. Aplicar supervisión humana
Las decisiones con efectos relevantes no deben ejecutarse únicamente porque la IA las recomiende.
La persona responsable debe poder comprender, corregir o rechazar el resultado. La intensidad de la supervisión debe ser proporcional al riesgo.
Por ejemplo, la IA puede preparar un presupuesto, pero una persona debe revisar precios y condiciones antes de enviarlo.
5. Conservar evidencias y revisar
Conviene conservar fichas de uso, evaluaciones de proveedores, clasificaciones, instrucciones, medidas de transparencia, incidencias, autorizaciones y formación.
El inventario debe actualizarse cuando cambien la herramienta, el proveedor, la finalidad, los datos, las personas afectadas o la autonomía del sistema.
La IA como oportunidad de productividad con garantías
El cumplimiento del AI Act ayuda a reducir errores, proteger información y generar confianza.
Las infracciones más graves pueden alcanzar 35 millones de euros o el 7 % del volumen de negocio mundial anual, según corresponda y dentro de los límites del Reglamento.
Para muchas pequeñas empresas, el riesgo más inmediato es desconocer:
- Qué herramientas se utilizan.
- Qué datos reciben.
- Qué decisiones condicionan.
- Quién valida sus resultados.
- Qué evidencias existen.
Un inventario, un semáforo de riesgo y un playbook ligero permiten lograr una productividad blindada: aprovechar la IA manteniendo el control humano, la seguridad y el cumplimiento.
¿Está preparada tu empresa?
La pregunta no es solo «¿utilizamos inteligencia artificial?», sino:
¿Sabemos dónde la utilizamos, para qué, con qué datos y con qué nivel de riesgo?
AMPYF – Consultoría en Protección de Datos y servicio de Delegado de Protección de Datos puede ayudar a elaborar el inventario de IA, clasificar usos, evaluar proveedores, definir políticas internas y establecer una gobernanza adaptada a cada empresa.
No dudes en contactar con AMPYF para estudiar tu caso.
Comentarios recientes